cat /etc/config/firewall

config 'defaults'
        option 'syn_flood' '1'
        option 'input' 'ACCEPT'
        option 'output' 'ACCEPT'
        option 'forward' 'REJECT'
        option 'drop_invalid' '1'

config 'zone'
        option 'name' 'lan'
        option 'network' 'lan'
        option 'input' 'ACCEPT'
        option 'output' 'ACCEPT'
        option 'forward' 'REJECT'

config 'zone'
        option 'name' 'wan'
        option 'input' 'REJECT'
        option 'output' 'ACCEPT'
        option 'forward' 'REJECT'
        option 'masq' '1'
        option 'mtu_fix' '1'
        option 'network' 'wan'

config 'forwarding'
        option 'src' 'lan'
        option 'dest' 'wan'

config 'rule'
        option 'name' 'Allow-DHCP-Renew'
        option 'src' 'wan'
        option 'proto' 'udp'
        option 'dest_port' '68'
        option 'target' 'ACCEPT'
        option 'family' 'ipv4'

config 'rule'
        option 'name' 'Allow-Ping'
        option 'src' 'wan'
        option 'proto' 'icmp'
        option 'icmp_type' 'echo-request'
        option 'family' 'ipv4'
        option 'target' 'ACCEPT'

config 'rule'
        option 'name' 'Allow-DHCPv6'
        option 'src' 'wan'
        option 'proto' 'udp'
        option 'src_ip' 'fe80::/10'
        option 'src_port' '547'
        option 'dest_ip' 'fe80::/10'
        option 'dest_port' '546'
        option 'family' 'ipv6'
        option 'target' 'ACCEPT'

config 'rule'
        option 'name' 'Allow-ICMPv6-Input'
        option 'src' 'wan'
        option 'proto' 'icmp'
        list 'icmp_type' 'echo-request'
        list 'icmp_type' 'destination-unreachable'
        list 'icmp_type' 'packet-too-big'
        list 'icmp_type' 'time-exceeded'
        list 'icmp_type' 'bad-header'
        list 'icmp_type' 'unknown-header-type'
        list 'icmp_type' 'router-solicitation'
        list 'icmp_type' 'neighbour-solicitation'
        option 'limit' '1000/sec'
        option 'family' 'ipv6'
        option 'target' 'ACCEPT'

config 'rule'
        option 'name' 'Allow-ICMPv6-Forward'
        option 'src' 'wan'
        option 'dest' '*'
        option 'proto' 'icmp'
        list 'icmp_type' 'echo-request'
        list 'icmp_type' 'destination-unreachable'
        list 'icmp_type' 'packet-too-big'
        list 'icmp_type' 'time-exceeded'
        list 'icmp_type' 'bad-header'
        list 'icmp_type' 'unknown-header-type'
        option 'limit' '1000/sec'
        option 'family' 'ipv6'
        option 'target' 'ACCEPT'

config 'include'
        option 'path' '/etc/firewall.user'

# ----- to poniżej dodałem na potrzeby udpxy
config 'rule'
       option 'src' 'wan'
       option 'proto' 'igmp'
       option 'target' 'ACCEPT'

config 'rule'
       option 'src' 'wan'
       option 'proto' 'udp'
       option 'dest_ip' '224.0.0.0/4'
       option 'target' 'ACCEPT'

/etc/config/network

config 'interface' 'loopback'
    option 'ifname' 'lo'
    option 'proto' 'static'
    option 'ipaddr' '127.0.0.1'
    option 'netmask' '255.0.0.0'

config 'interface' 'lan'
    option 'ifname' 'eth0.1'
    option 'type' 'bridge'
    option 'proto' 'static'
    option 'netmask' '255.255.255.0'
    option 'ipaddr' '192.168.10.1'

config 'interface' 'wan'
    option 'ifname' 'eth0.2'
    option 'proto' 'dhcp'

config 'interface' 'wan2'
    option 'ifname' 'eth0.400'
    option 'proto' 'dhcp'

config 'switch'
    option 'name' 'rtl8366rb'
    option 'reset' '1'
    option 'enable_vlan' '1'
    option 'enable_vlan4k' '1'

config 'switch_vlan'
    option 'device' 'rtl8366rb'
    option 'vlan' '1'
    option 'ports' '1 5t'

config 'switch_vlan'
    option 'device' 'rtl8366rb'
    option 'vlan' '350'
    option 'ports' '0t 4t 5t'

config 'switch_vlan'
    option 'device' 'rtl8366rb'
    option 'vlan' '400'
    option 'ports' '0t 2 3 4t 5t'

config 'switch_vlan'
    option 'device' 'rtl8366rb'
    option 'vlan' '2'
    option 'ports' '0 4 5t'

config 'interface' 'vlan350'
    option 'ifname' 'eth0.350'
    option 'proto' 'dhcp'
rpc napisał/a:

po wifi ? niby jacy klienci komputery czy jakiś sprzętowy tuner IPTV będziesz podłączał ?
tylko po co Tobie to ? Internet będziesz ciągnął czy co ?
generalnie w słowach co chcesz podłączać i uzyskać

na końcówce port 4 (ten port nie musi być w NAT)
chcę podłączyć sprzętowy tuner IPTV, a na pozostałych kompy.

Ale pozostałe końcówki muszą być w NAT aby można wykorzystać pakiety 'igmpproxy' i 'udpxy'
(http://wiki.openwrt.org/doc/howto/udp_multicast)

Ogólnie wiem że to zadziała bo gdy na WAN dam nietagowany sygnał (ten który w przykładzie wychodzi z portu 4)
to po wifi (przez udpxy) i na portach (przez igmpproxy) wszystko hula że aż miło,
tylko nie mam wtedy internetu :-(((( bo go nie ma w tym VLANie.

rpc napisał/a:

pokaż logi

logi zacznę za chwilę wklejać w kolejnych postach

rpc napisał/a:

wrzuć jakiś prosty schemat co chcesz uzyskać z adresowaniem, vlan, i numerami portów

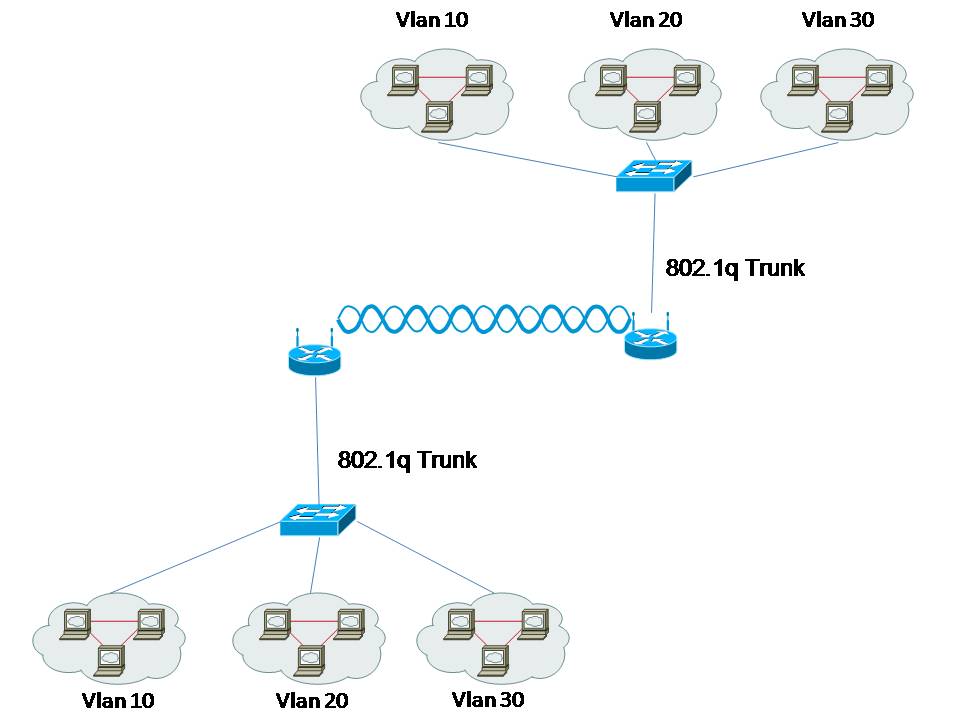
Ok, racja jeden obrazek to 1000 słów. Może to lepiej zobrazuje moją potrzebę, czyli to mam:

http://rpc.one.pl/images/stories/images/wr1043nd/vlan_wr1043nd_iptv_schemat.jpg

To chciałbym osiągnąć:

http://i.imgur.com/JWxkg.jpg

W tej chwili mogę podłączyć tylko jedną końcówkę do portu 4,
a chcę kilku klientów także przez WIFI.

Pozdrawiam!

380

(15 odpowiedzi, napisanych Oprogramowanie / Software)

@Cezary: Dziękuję bardzo !

Jak dla mnie (początkującego) bardzo rozjaśnia sprawę,
myślę że wiele zaczynających z Openwrt
może mieć taki problem ze zrozumieniem takich podstaw jak
- fizyczny interfejs
- logiczny interfejs
- fizyczny port
- most (bridge) pomiędzy powyższymi

Może warto by to wrzucić w  "FAQ o OpenWrt (dla początkujących)",
np. z przykładami co jest czym (eth0 - fizyczny port, eth0.1 logiczny interfejs z fizycznego portu eth0 itp.)

Pozdrawiam!

381

(15 odpowiedzi, napisanych Oprogramowanie / Software)

@Cezary: Chylę czoło, dzięki za wyczerpującą odpowiedz.

Jeszcze tylko dopytam jedną kwestię jeśli można.
Jeśli dobrze rozumiem np. wr1043nd ma dwa fizyczne porty (eth0 i wlan)?
- fizyczny eth0 jest podzielony na dwa logiczne interfejsy np. eth0.1 (wan) i eth0.2 (lan)
- most (bridge) jest pomiędzy eth0.2 (logiczny interfejs) i wlan (fizyczny port)

Cezary napisał/a:

Jeżeli mamy kilka portów fizycznych to przy pomocy programowych mechanizmów można je złączyć w jedną logiczną całość (to się nazywa bridge).

Zatem jak rozumiem most może być także
pomiędzy logicznym interfejsem (eth0.2) i fizycznym portem (wlan)
a nie tylko pomiędzy fizycznymi portami ?
Czy jak dobrze rozumiem to co napisane powyżej jest tylko uogólnianiem ?

Czy zatem jest sens (i możliwość) robić mosty pomiędzy logicznymi interfejsami ?
np. pomiędzy eth0.1 i eth0.6 (które przecież pochodzą z jednego fizycznego portu)?
Czy można np. łączyć logiczne interfejsy z dwóch różnych fizycznych portów, np. eth0.1 i eth1.7 ?

382

(15 odpowiedzi, napisanych Oprogramowanie / Software)

Cezary napisał/a:

W 1043 wan i lan to jedno, więc musi być podzielony na vlany.

Proszę wybaczyć lamerskie pytanie, ale też dopiero się uczę.
Dlatego chciałbym prosić o wyjaśnienie, rozumem że na wr1043nd lan i wan to jedno
i że są podzielone na VLANy.

Skąd openwrt wie że to jedno ?
Skąd tak wynika ? Czy jest gdzieś konfiguracji ?
Czy zawsze 'lan' i 'wan' to jedno (czy mogę zmienić im nazwy)?
Czy raczej eth0.1 i eth0.2 to jedno ?
Gdzie jest miejsce które to łączy ?

rpc napisał/a:

tu żaden routing raczej nie potrzebny.
co to za sprzęt ?

generalnie na 1043nd zrobiłbym na porcie van w sekcji switch w /etc/config/network
przydział odpowiednich vlan
po tym dostaniemy dwa iface
z obu sobie pobierzesz adres dhcp np.

poczytaj sobie
http://rpc.one.pl/index.php/lista-artyk … od-openwrt
stare ale coś ci się tam rozjaśni

Dzięki za wskazówki,
właśnie na podstawie tego artykułu (swoją drogą bardzo dobrego)
zrobiłem wcześniej przykład 4.
Jednak tam (jak dobrze rozumiem i widzę na rysunku) eth0.6 z portem 4 jest poza NAT.
Zresztą zgodnie z tym co napisane w tym artykule,
cyt. "Mamy internet na komputerach i jednocześnie możemy oglądać telewizję
poprzez tuner IPTV STB podłączony bezpośrednio do portu 4 routera."

a mi chodzi o to aby to co na porcie 4, dać w NAT.

rpc napisał/a:

poza tym nie napisałeś co na obu podsieciach jest internet nic nie napisałeś.
jak tak to musisz użyć pakietu multiwan np.

Z obu podsieci dostawcy mam internet,
tzn. z jednej internet z drugiej iptv (ale to chyba nie ma znaczenia).

Oto moja działająca konfiguracja, w oparciu o przykład 4, z podesłanego linku.

config 'interface' 'loopback'
    option 'ifname' 'lo'
    option 'proto' 'static'
    option 'ipaddr' '127.0.0.1'
    option 'netmask' '255.0.0.0'

config 'interface' 'lan'
    option 'ifname' 'eth0.1'
    option 'type' 'bridge'
    option 'proto' 'static'
    option 'netmask' '255.255.255.0'
    option 'ipaddr' '192.168.10.1'

config 'interface' 'wan'
    option 'ifname' 'eth0.2'
    option 'proto' 'dhcp'

config 'interface' 'wan2'
    option 'ifname' 'eth0.400'
    option 'proto' 'dhcp'

config 'switch'
    option 'name' 'rtl8366rb'
    option 'reset' '1'
    option 'enable_vlan' '1'
    option 'enable_vlan4k' '1'

config 'switch_vlan'
    option 'device' 'rtl8366rb'
    option 'vlan' '1'
    option 'ports' '1 5t'

config 'switch_vlan'
    option 'device' 'rtl8366rb'
    option 'vlan' '350'
    option 'ports' '0t 4t 5t'

config 'switch_vlan'
    option 'device' 'rtl8366rb'
    option 'vlan' '400'
    option 'ports' '0t 2 3 4t 5t'

config 'switch_vlan'
    option 'device' 'rtl8366rb'
    option 'vlan' '2'
    option 'ports' '0 4 5t'

config 'interface' 'vlan350'
    option 'ifname' 'eth0.350'
    option 'proto' 'dhcp'

Jednak do szczęścia brakuje przerzucenie tego co u mnie na porcie 2 i 3 do NAT.

Proszę o pomoc.
Pozdrawiam!

Kurcze zero odpowiedzi, chyba jakieś wydufany problem
tu postawiłem i nie da się tego tak zrobić.

TO może zapytam inaczej:

Mam dwie sieci z różnej adresacji i zależy mi na obu najlepiej poprzez NAT,
da sie to zrobić ? Jakiś muliwan ? czy routing ? jak to ugryźć ?
Czy może reguła na iptables wystarczy ?

Witam!

Mam dwa vlany na WAN, tagowany(VLAN6) i nietagowany.
A. na VLAN6 mam podsieć 172.x.x.x (WAN_A ports = '0t 5t')
B. na drugim podsieć 213.x.x.x (WAN_B ports = '0 5t')

ruch z WAN_B mam w 'lan' (ports = '1 2 3 4 5t')
ruch z WAN_A też chcę mieć w 'lan'

Jak to zrobić ?

Jakiś routing ? czy może nowy interface i bridge ?

config 'interface' 'lan'
    option 'ifname' 'eth0.1'
    option 'type' 'bridge'
    option 'proto' 'static'
    option 'netmask' '255.255.255.0'
    option 'ipaddr' '192.168.10.1'

#droga z wan_b ->lan ???
config route
    option interface wan_b
    option target 192.168.10.0
    option 'netmask' '255.255.255.0'
    option gateway 192.168.10.1

#droga z lan -> wan_b ???
config route
    option interface lan
    option target 172.18.188.0
    option 'netmask' '255.255.254.0'
    option gateway 172.18.188.1

Czy jakoś inaczej ?
Nie bardzo wiem o co chodzi z tym routingiem i działam po omacku, proszę o podpowiedz.
Pozdrawiam!

Cezary napisał/a:

W trunku jest 3.2.12 już...

Wow, nie wiedziałem że trunk tak gna w stosunku do wersji stabilnej.
Ktoś wie kiedy się można spodziewać kolejnej stabilnej wersji ?

Cezary napisał/a:

@alossek: Da się jak przejdziesz na trunka. W backfire to niezbyt.

Dzięki,
1. Wystarczy że wezmę jakiś snapshot z trunk ? i będzie tam już kernel 2.6.34 ?
2. Czy też muszę sam skompilować obraz z trunk dla kernela 2.6.34 ? (da się w ogóle tak ?)

Rozumiem że jak tak zrobię to będę miał "IGMP snooping" na software'owych bridge ?

Poniżej moja działająca konfiguracja.

config 'interface' 'loopback'
    option 'ifname' 'lo'
    option 'proto' 'static'
    option 'ipaddr' '127.0.0.1'
    option 'netmask' '255.0.0.0'

config 'interface' 'lan'
    option 'ifname' 'eth0.1'
    option 'type' 'bridge'
    option 'proto' 'static'
    option 'netmask' '255.255.255.0'
    option 'ipaddr' '192.168.10.1'

config 'interface' 'wan'
    option 'ifname' 'eth0.2'
    option 'proto' 'dhcp'

config 'interface' 'wan2'
    option 'ifname' 'eth0.400'
    option 'proto' 'dhcp'

config 'switch'
    option 'name' 'rtl8366rb'
    option 'reset' '1'
    option 'enable_vlan' '1'
    option 'enable_vlan4k' '1'

config 'switch_vlan'
    option 'device' 'rtl8366rb'
    option 'vlan' '1'
    option 'ports' '1 5t'

config 'switch_vlan'
    option 'device' 'rtl8366rb'
    option 'vlan' '350'
    option 'ports' '0t 4t 5t'

config 'switch_vlan'
    option 'device' 'rtl8366rb'
    option 'vlan' '400'
    option 'ports' '0t 2 3 4t 5t'

config 'switch_vlan'
    option 'device' 'rtl8366rb'
    option 'vlan' '2'
    option 'ports' '0 4 5t'

config 'interface' 'vlan350'
    option 'ifname' 'eth0.350'
    option 'proto' 'dhcp'

Jedyne czego potrzebuje to na na porcie 3 (i WIFI SSDI 2)
mieć dostęp do VLAN 350 poprzez NAT (teraz jest wprost)
albo w LAN2 (albo jakoś inaczej).

Proszę o pomoc.

Witam!

Mój dostawca daje mi w kablu 3 VLANy,
Ładnie sobie wszystko skonfigurowałem, o tak:
(konfigurację wkleję poniżej)

0 - WAN wchodzi mi untag (net), tag350 (iptv), tag400(adm)
1 - w LAN (192.168.10.x)
2 - odtagowany tag 350
3 - odtagowany tag 350
4 - przelotka z 0 (untag, tag 350, tag400)

LAN - jest bridge dla WIFI  (SSDI 1).
LAN - biega internet, czyli untag

Potrzebuję zrobić następująca rzecz
Na port 3 zrobić :
LAN2 - bridge dla WIFI (SSDI 2).
LAN2 - 192.168.4.x jako
LAN2 - UWAGA!! żeby biegał odtagowany tag 350

Ogólnie chcę za NATem mieć odtagowany tag 350,
może być w LAN jak się da, może być w osobnej podsieci.

Podzielę się całą wiedzą i logami jak uda mi się to zrobić, proszę o pomoc.

Pozdrawiam!

Witam!

Mam pytanie lamera linuxowego
jak to jest z tymi kernelami dla openwrt

Ja mam wr1043nd, 10.03.1

po wykonaniu

uname -r

pisze mi

2.6.32.x

Czyli mam kernel 2.6.32
czy mogę mięć inny kernel ?
czy to zależy od wersji openwrt ?
czy to zleży do wersji chipsetu (ar71xx) ?

Ja potrzebuję "igmp snooping" i tu
https://dev.openwrt.org/ticket/10477
napisali :

"its a post-2.6.32 feature. "

a tu:
http://wiki.openwrt.org/doc/howto/udp_multicast

"starting from 2.6.34, the kernel has IGMP snooping feature for the software bridges"

Z kolei tu:
http://openrouter.info/index.php?option … amp;id=440
napisano że:
"dodanie obsługi IGMP snooping na interfejsach bridge. Oczywiście było to obsługiwane wcześniej, ale wymagało "ręcznych" modyfikacji; teraz to po prostu jedna z opcji konfiguracyjnych."

Podsumowując mam następujące pytania:
1. Czy mogę mieć wyższy kernel dla openwrt dla wr1043nd ? (jeśli tak to jak ? muszę sam kompilować obraz ?)
2. Czy mogę "IGMP snooping" na wr1043nd ? jeśli tak to jak ?
3. Skoro "IGMP snooping" było obsługiwane wcześniej to jak to włączyć ?

391

(4 odpowiedzi, napisanych Oprogramowanie / Software)

rpc napisał/a:

może inaczej

trochę z linka
http://rpc.one.pl/index.php/lista-artyk … od-openwrt
przykład 4

oraz ja bym tu dodatkowo spróbował skonfigurować proxyigmp i wtedy teoretycznie da się obejrzeć iptv

trochę tu masz
http://eko.one.pl/forum/viewtopic.php?id=1309

Dzięki, przeczytałem oba, i wiem jak to zrobić dla portu,
mi nie tyle chodzi o IPTV co możliwość przesyłania wszystkich
VLAN przez WIFI na jednym SSID.

Z grubsza chodzi mi o coś takiego:
http://wiki.mikrotik.com/images/f/f3/Vlan.jpg

392

(4 odpowiedzi, napisanych Oprogramowanie / Software)

Chodzi mi o to aby klient WIFI dostał wszystkie VLANy, czyli INACZEJ niż w artykule:

"Dynamic VLAN w OpenWrt z wykorzystaniem hostapd"
http://rpc.one.pl/index.php/lista-artyk … em-hostapd

gdzie każdy dostaje jeden VLAN (w artykule, w zależności od autoryzacji).
Pozdrawiam!

Witam!

Czy można zrobić tak aby na jednym SSID przechodziły wszystkie VLANy ?

Scenariusz:
1. Mam TP-LINK WR1043ND
2. OpenWrt Backfire 10.03.1-rc6
3. Z kabla przychodzą mi
- VLAN nietagowny (internet)
- VLAN tag 350 (TV)
- VLAN tag 400 (ADM)
4. Wpinam kabel w WAN
5. Udało mi się zrobić tak by na port 4 przeszło to wszystko co wchodzi na WAN
6. Wiem że mogę zrobić osobne SSID na każdy VLAN i to też mi się udało
(ale tego nie potrzebuję)

ALE, pytanie:
Czy można zrobić tak aby na jednym SSID przechodziły wszystkie VLANy ?

Jeśli tak proszę o pomoc !!!
Pozdrawiam!

394

(4 odpowiedzi, napisanych Oprogramowanie / Software)

Cezary napisał/a:

A, w ten w sposób. Zrób regułkę iptables robiącą przekierowanie na proxy, cos w rodzaju:

iptables -t nat -I PREROUTING -s 192.168.1.0/24 -p tcp --dport 80 -j DNAT --to $adres_proxy:$port_proxy

Czyli wszystko co ma iść na 80 leci do proxy.

Ok, dzięki.
Sprawdzę i dam znać.

395

(4 odpowiedzi, napisanych Oprogramowanie / Software)

Cezary napisał/a:

Tzn co daje? Jeżeli wszystko przechodzi przez proxy automatem to nic nie zrobisz, musisz tunel na zewnętrzną maszynę zrobić.

Jeżeli tylko http/https wymusza to tak masz.

Nie, sieć mam normalnie bez żadnego proxy,  jednakże wewnątrz sieci lokalnej dostawca
udostępnia klientom jako opcję serwer http proxy (z którego można korzystać lub nie).
Ja natomiast chcę korzystać a powodów mam kilka.

Witam!

Mój dostawca netu daje proxy dla http, https,
a ja chce na swoim routerze (WIFI z OpenWrt) zrobić tak
aby tylko ruch z http i https przekierować na to proxy,
a pozostały zostawić jak jest.

Jak to zrobić ? Muszę instalować tinyproxy,
czy wystarczą jakiś reguły firewalla lub jakiś port forwarding ?

Proszę o pomoc.
Pozdrawiam!

397

(26 odpowiedzi, napisanych Oprogramowanie / Software)

Dzięki za odpowiedzi,  mam jeszcze jedno pytanie, dot:

Cezary napisał/a:

4. Zobacz mój artykuł do sdmodzie dla lafonery. Przy małym zegarze osiągniesz tyle i nie więcej.

1. Czy dobrze rozumiem że prędkość SD zależy od prędkość zegara routera ?
Jak dobrze czytam http://wiki.openwrt.org/toh/d-link/dir-300 to mój router ma 182MHz,
zatem
2. Czy warto podkręcać zegar, dla dir-300 jest mod "CPU Overclock from 183 to 200 MHz" ?

398

(26 odpowiedzi, napisanych Oprogramowanie / Software)

Witam!

Zamierzam zrobić tego moda,  mam klika pytań:

1. Skąd mod, z tej lokalizacji ?
http://tinyhack.com/2010/04/04/d-link-d … nd-sd-mod/
cz jakiś inny ?

2. Analogiczne lutowania i GPIO jak w artykule ?

3. Kart SD czy MicroSD ?

4. Koleś napisał w artykule "The SD card speed is to SLOW"
faktycznie jest wolno ? czy problem nie występuje w najnowszych wersjach (w 10.03.1-rc3)?

5. mod z instalacja pakietów na zewnętrznym nośniku, jak tu:
http://eko.one.pl/?p=openwrt-pakiety
czy główny system plików na zewnętrznym nośniku, jak tu:
http://eko.one.pl/?p=openwrt-externalroot

Ja zamierzam od razu próbować z wersją 10.03.1-rc4,
ktoś próbował zrobić takiego moda na tej wersji z d'link dir-300 ?

Czy jest w OpenWrt możliwe zapisywanie strumieni multicast (z IPTV) ?

Słyszałem że nie da rady na Openwrt zainstalować VLC (który radzi sobie z tym wyśmienicie).

Istnieje może jakiś soft który jest klientem mulitastów audio/video i potrafi je zapisywać ?

400

(7 odpowiedzi, napisanych Oprogramowanie / Software)

snifer napisał/a:

Co do Vlan id=3500 i 4000 to oczywiście na DIR300 tego nie zrobisz ale np na wr1043 się da, inna sprawa że jakoś trudno mi się w tym rysunku doszukać jakiegoś sensu, nie bardzo rozumiem co chcesz uzyskać taką konfiguracją, to ma robić za dwie przelotki? Możesz takie kupić za parę złotych na znanym portalu aukcyjnym  :-)

Ok dzięki za odpowiedz.
Co do pytania o sens, to jest uproszczony rysunek, bo tak naprawdę myślałem o konfiguracji szerszej,
czyli jedno wejście dwa wyjścia (ale nie chciałem zamydlać obrazu). Temat zamykam. Dzieki